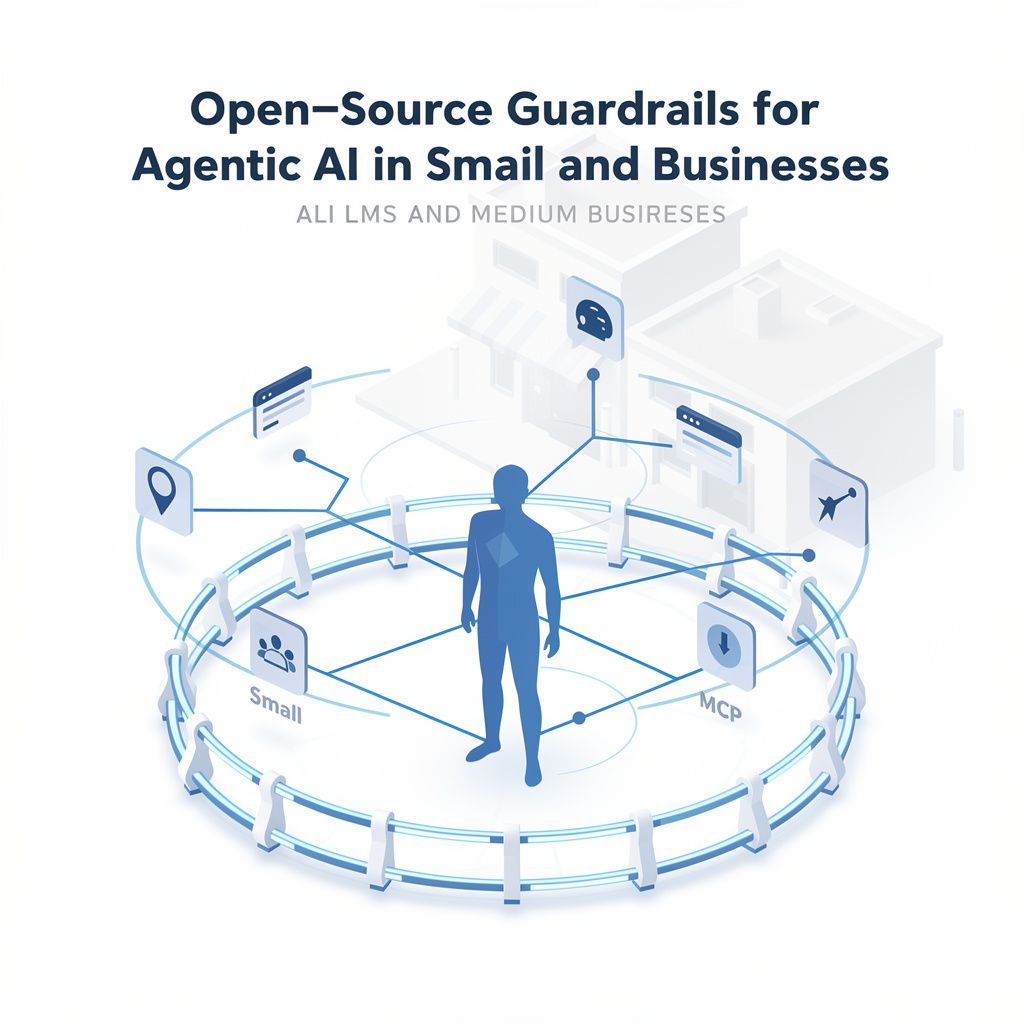
Esta semana, la comunidad de Hacker News destacó un proyecto llamado Conduct: un sistema de guardrails de código abierto diseñado para supervisar y limitar las llamadas que hacen los modelos de lenguaje (LLM) y las herramientas MCP (Model Context Protocol). En términos simples, se trata de una capa de control que evita que un agente de IA ejecute acciones no deseadas, se salga de los límites definidos o acceda a recursos que no debería tocar. La discusión, publicada originalmente en news.ycombinator.com, refleja una preocupación creciente en el ecosistema tech: a medida que la IA agéntica se vuelve más autónoma, necesitamos mecanismos claros que la mantengan bajo control.
Herramientas como Conduct son un recordatorio de que la conversación sobre IA no debería centrarse solo en "qué tan potente es el modelo", sino en "qué controles existen para usarlo con responsabilidad". Esto es especialmente relevante en sectores donde las PYMEs manejan información sensible de clientes, procesos financieros o datos de propiedad intelectual. Adoptar IA agéntica sin guardrails es como automatizar decisiones importantes sin revisar quién tiene las llaves.
La buena noticia es que este tipo de proyectos de código abierto están democratizando el acceso a prácticas de seguridad que antes solo estaban al alcance de grandes corporaciones. Pero implementarlos correctamente, integrarlos a los flujos de trabajo existentes y adaptarlos a las necesidades específicas de cada negocio requiere experiencia técnica.
En Draco creemos que la IA agéntica puede transformar la productividad de las PYMEs colombianas, siempre que se implemente con los controles de ciberseguridad adecuados desde el diseño; por eso trabajamos para que nuestros clientes adopten estas tecnologías con la confianza de que están protegidos, no expuestos.